

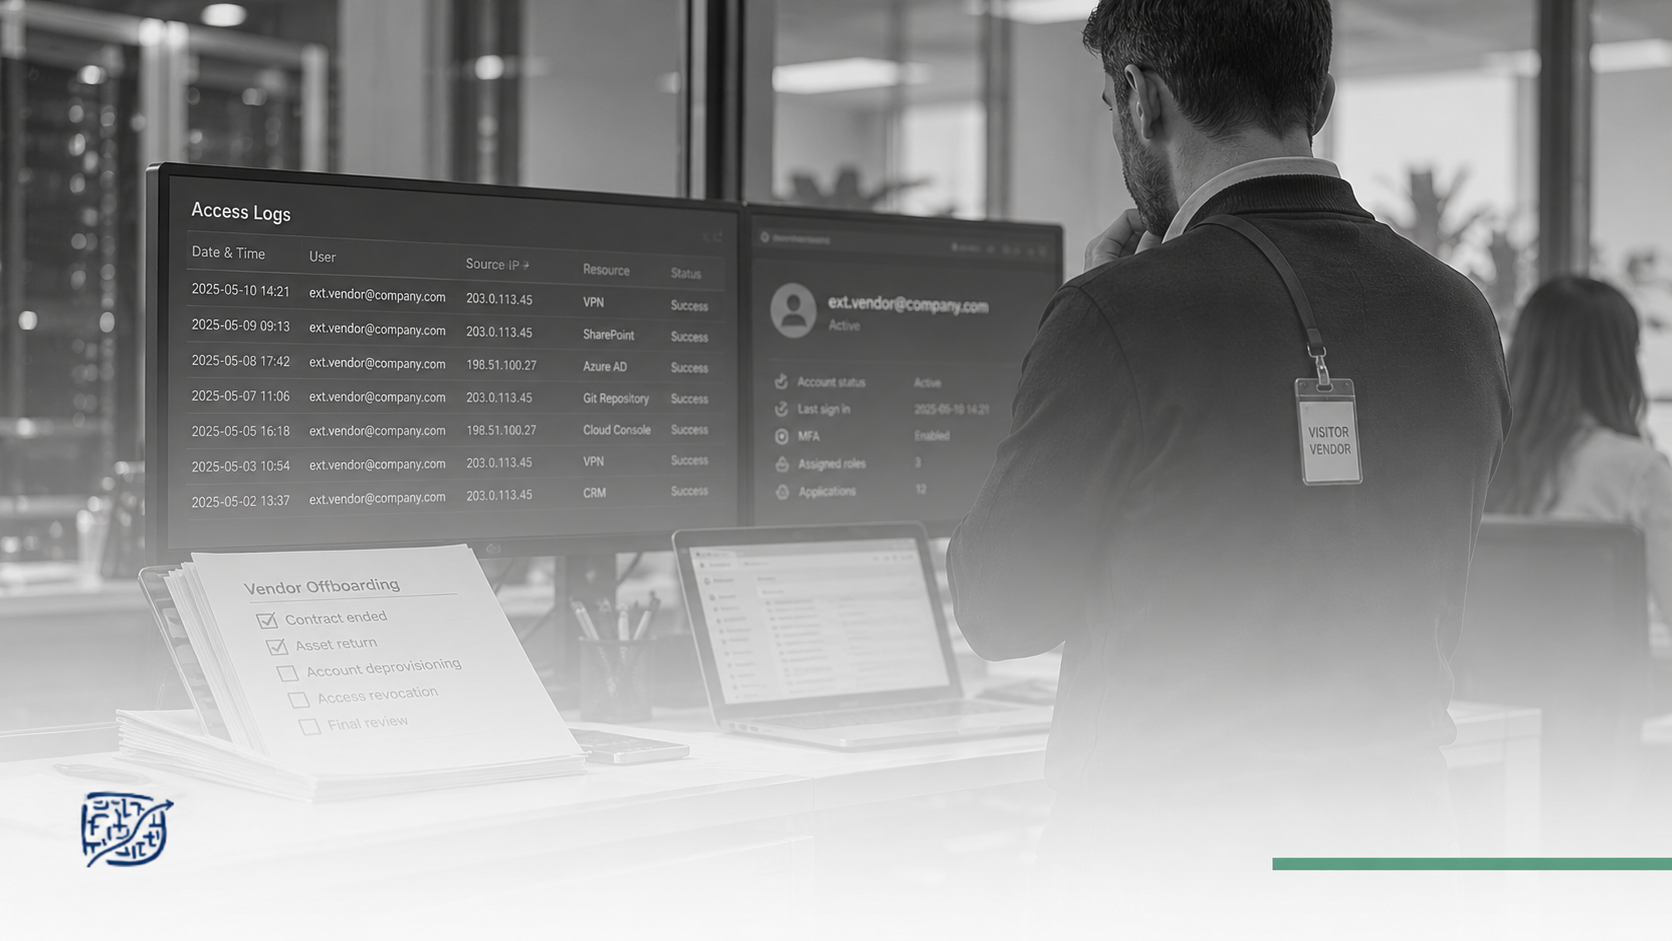
Un contratto termina il venerdì. Il lunedì successivo, un account tecnico entra ancora nella piattaforma aziendale. Può trattarsi di una disattivazione rimasta indietro rispetto alla procedura. Può indicare anche che la chiusura amministrativa e quella operativa hanno seguito calendari diversi. Il dato, da solo, chiede una ricostruzione.
Le imprese affidano a partner esterni manutenzione, sviluppo, gestione documentale e attività che richiedono accessi profondi ai sistemi. Nel tempo, permessi aggiunti per risolvere un’urgenza convivono con credenziali condivise, copie di lavoro e archivi trasferiti. Alla fine dell’incarico, la mappa iniziale descrive spesso soltanto una parte del rapporto reale.
L’indagine sul perimetro residuo nasce quando emerge un’anomalia concreta. Ricostruisce chi poteva entrare, quali strumenti ha usato e che cosa è accaduto dopo la chiusura del rapporto. Il suo valore sta nella distinzione tra una lacuna organizzativa e una condotta rilevante per la tutela dell’impresa.
La fine del rapporto ha più date
Esiste la data del contratto, quella dell’ultima prestazione e quella dell’effettiva revoca degli accessi. A queste si aggiungono la consegna dei materiali e la chiusura dei progetti condivisi. Quando i passaggi coincidono, il perimetro appare chiaro. Quando si distanziano, si apre una zona da esaminare.
Il primo lavoro raccoglie atti e flussi: accordi, autorizzazioni, referenti interni, sistemi interessati, ticket di assistenza e comunicazioni di chiusura. Ogni fonte colloca un evento nella cronologia. Una credenziale attiva assume significati diversi se appartiene a un servizio ancora in transizione oppure a un incarico concluso da settimane.
La mappa deve comprendere anche gli accessi indiretti. Repository, cartelle condivise e ambienti di test possono conservare informazioni sensibili pur vivendo fuori dai sistemi principali. Il passaggio da un fornitore al successivo rende questa stratificazione particolarmente visibile.
Un log racconta un gesto, il contesto racconta il motivo
I registri tecnici documentano autenticazioni, consultazioni e trasferimenti. La loro lettura richiede orari coerenti, identità attribuibili e una conoscenza delle operazioni autorizzate. Un download voluminoso può appartenere alla consegna finale; una sequenza di accessi ripetuti dopo la revoca richiede altre spiegazioni.
L’analisi confronta il dato digitale con le attività concordate e con la cronologia del rapporto. Il responsabile interno può chiarire una richiesta di assistenza; il contratto può definire chi conserva una copia; la documentazione di progetto può mostrare quali file servivano davvero. L’ipotesi investigativa prende forza quando fonti diverse convergono sullo stesso percorso.
La conservazione delle evidenze merita metodo fin dal primo momento. Acquisizioni tracciate, copie integre e ruoli definiti permettono al legale e ai tecnici di lavorare sul medesimo fatto. La rapidità conta, soprattutto dove i registri seguono tempi di conservazione limitati.
Le persone completano la mappa
Il rapporto con un fornitore vive anche nelle abitudini. Un tecnico continuava a ricevere richieste dirette da un reparto; un project manager aveva mantenuto un canale informale; un collaboratore interno usava ancora una cartella condivisa. Questi dettagli possono spiegare un accesso residuo oppure rivelare che la procedura di uscita aveva lasciato responsabilità sospese.
Le verifiche si concentrano sulle persone e sui fatti pertinenti all’incarico. Le interviste ricostruiscono passaggi di consegna e autorizzazioni, mentre l’esame documentale misura la coerenza tra quanto era previsto e quanto è avvenuto. Una ricostruzione accurata tutela anche chi ha agito legittimamente durante una transizione confusa.
Quando emergono condotte potenzialmente lesive, il perimetro investigativo si definisce con la funzione legale e con i responsabili della protezione dei dati. Finalità, autorizzazioni e proporzione guidano l’acquisizione. La qualità dell’accertamento dipende anche da questi confini.
Dalla criticità al presidio
Il rapporto finale separa eventi verificati, spiegazioni plausibili e aspetti ancora aperti. Indica gli account coinvolti, le informazioni raggiunte e la sequenza temporale. Su questa base l’impresa può valutare i rimedi contrattuali e tecnici, oltre alle eventuali iniziative legali.
La stessa indagine mostra come progettare meglio l’uscita dei partner. Accessi nominativi, proprietari interni degli ambienti e un inventario delle copie facilitano la chiusura. Una verifica successiva alla consegna misura l’effettiva revoca e rende evidente ogni eccezione autorizzata.
Ponzi Investigazioni affianca le imprese nella ricostruzione di anomalie che coinvolgono soggetti esterni, sistemi e patrimonio informativo. L’attività investigativa dialoga con le competenze forensi e con il legale del cliente, restituendo una cronologia utilizzabile per decidere.
Il contratto può concludersi in un giorno. La conoscenza affidata al fornitore e le tracce del suo lavoro restano distribuite nei processi. Un’indagine mirata riporta quel perimetro alla vista dell’impresa e trasforma un accesso inatteso in una comprensione precisa di ciò che è accaduto.
Porta i fatti su un piano verificabile
Approfondisci le investigazioni aziendali di Ponzi e definisci un perimetro di verifica riservato, proporzionato e orientato alla decisione.
Richiedi un confronto riservato